
Cyberattaques iraniennes sur la chaîne du froid : comment des réfrigérateurs ont mis l'Europe en alerte
 ()
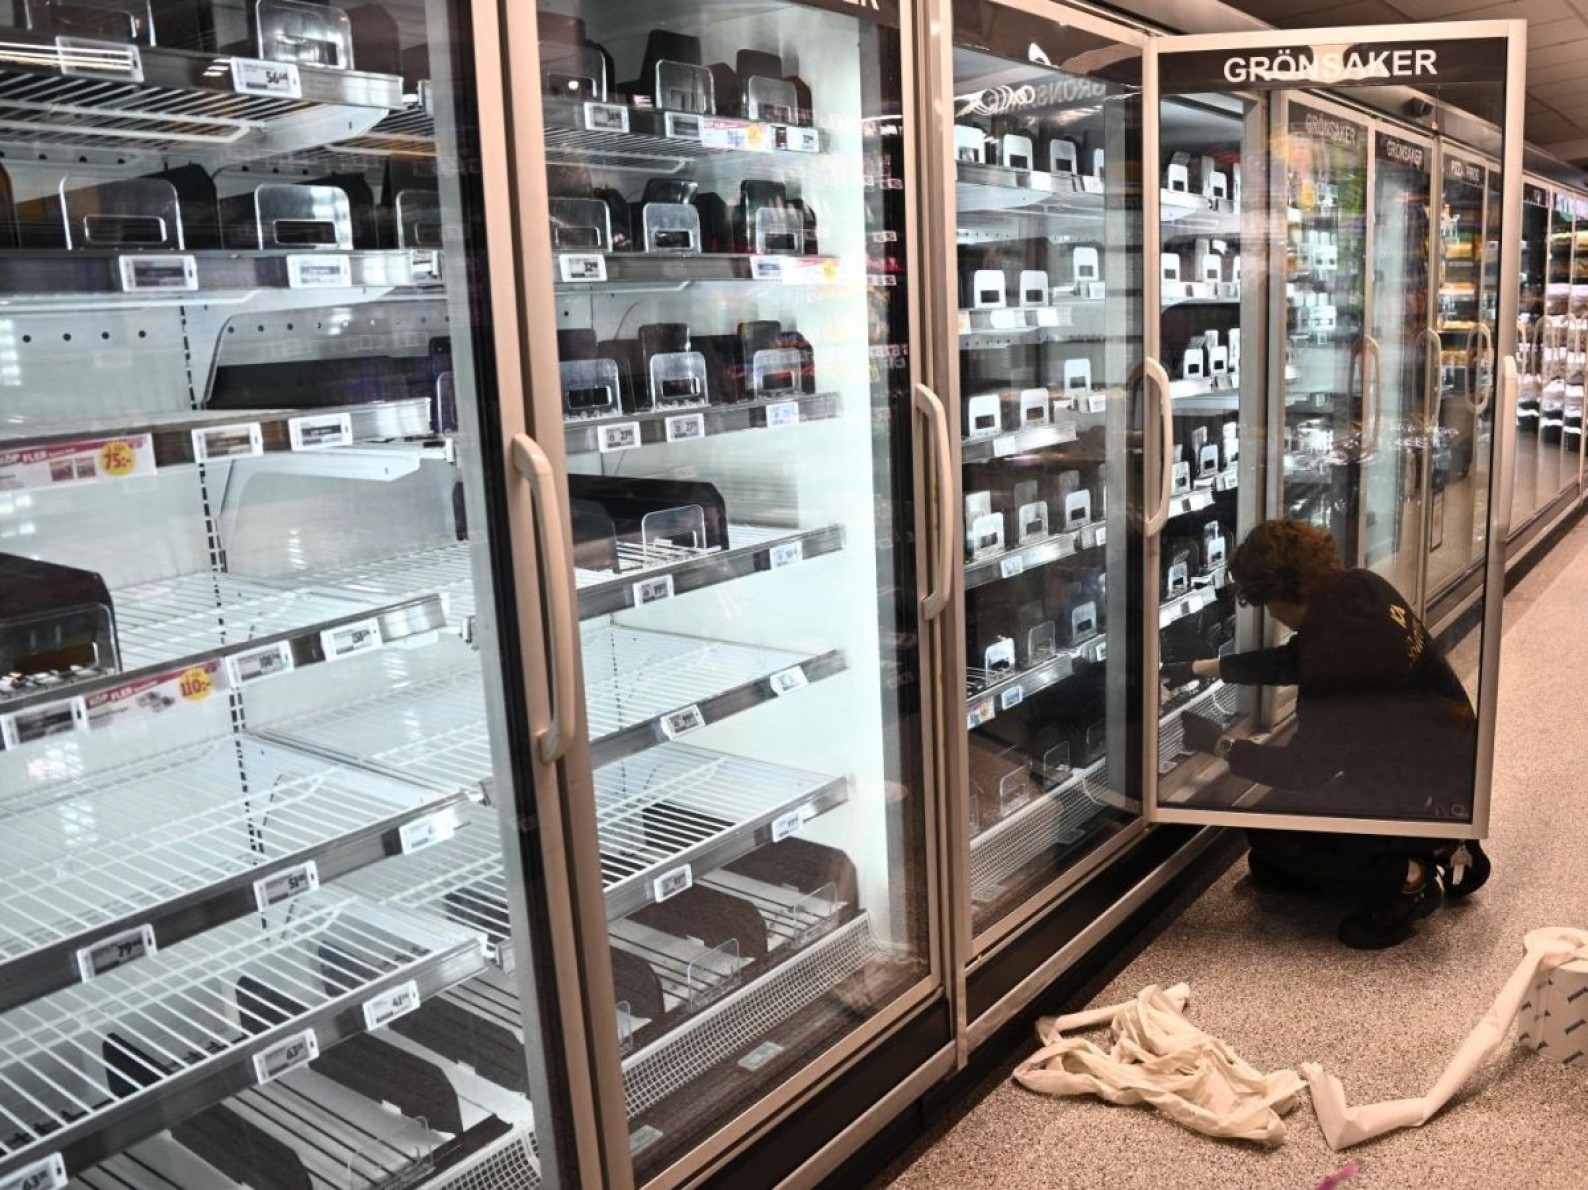
Des systèmes de réfrigération ciblés dans douze pays européens Les 11 et 12 octobre, des centaines de supermarchés français ont constaté que leurs chambres froides avaient vu leur température grimper sans raison apparente. Des denrées périssables ont été jetées en masse. Quelques jours plus tard, des poches de sang stockées dans des établissements de santé ont failli atteindre des niveaux critiques avant que des systèmes d’alarme ne permettent d’intervenir à temps. En novembre, le phénomène s’était étendu à au moins douze pays européens et des incidents avaient été signalés sur des bases militaires américaines.
Le mécanisme est simple dans sa conception et dévastateur dans ses effets. Les assaillants ont pris le contrôle à distance de régulateurs de température exposés sur Internet, modifié leurs paramètres et provoqué des hausses brutales de chaleur. Pas d’explosion, pas d’effraction physique. Juste quelques lignes de commande envoyées depuis des serveurs distants, capables de ruiner des milliers d’euros de stocks et de mettre en danger des approvisionnements médicaux essentiels.
Pour les autorités américaines, la menace est suffisamment sérieuse pour avoir justifié la publication d’un bulletin conjoint entre la CISA, le FBI et plusieurs agences fédérales, le 5 novembre. Ce document alertait sur une « menace cyber » persistante visant les systèmes de supervision de la chaîne du froid dans les secteurs alimentaire, agricole et médical, et détaillait des scénarios allant de la perte d’inventaires à des risques d’incendie ou de dégradations matérielles durables.
La faille Danfoss, symptôme d’une industrie sous-sécurisée
Les investigations techniques ont rapidement cerné la source du problème : des contrôleurs de température fabriqués par la société danoise Danfoss, largement déployés dans les systèmes de réfrigération industrielle à travers l’Europe. Ces appareils présentaient des vulnérabilités connues, aggravées par l’utilisation de firmwares obsolètes que Danfoss ne mettait plus à jour pour certains modèles encore en service, et par des mots de passe par défaut souvent dérivés de la date d’installation, donc prévisibles sans effort particulier.
Cette configuration représente un cas d’école des défaillances de l’Internet des objets industriel. Les appareils ont été conçus pour fonctionner, pas pour résister à des intrusions. Leur connexion au réseau, ajoutée progressivement pour permettre la supervision à distance, a ouvert une surface d’attaque que les fabricants n’avaient pas anticipée, ou qu’ils n’ont pas pu corriger sur des équipements déjà déployés chez leurs clients.
Juhan Lepassaar, directeur de l’Agence européenne pour la cybersécurité (ENISA), a réagi publiquement en insistant sur le fait que « la sécurité ne doit et ne peut pas être une réflexion secondaire ». Il a rappelé que chaque service essentiel repose désormais sur des couches numériques qui, si elles ne sont pas conçues dès l’origine avec des exigences de protection, peuvent être compromises avec des effets en cascade sur des populations entières. L’Union européenne prépare de nouveaux règlements imposant des exigences de cybersécurité aux fabricants d’objets connectés, mais leur entrée en vigueur reste progressive et les équipements actuellement déployés n’en bénéficieront pas automatiquement.
L’Iran désigné, une décision diplomatique à hauts risques
Le 9 novembre, le ministre français des Affaires étrangères Jean-Noël Barrot a franchi un seuil rarement atteint dans le domaine de l’attribution cyber : il a publiquement déclaré être en mesure de confirmer l’implication du Corps des Gardiens de la Révolution islamique iranienne (IRGC) dans la campagne d’attaques. L’ambassadeur iranien a été convoqué. Paris a annoncé son intention de porter le dossier devant les instances européennes afin d’élaborer un régime de sanctions ciblées contre les acteurs impliqués.
Cette attribution publique est un acte politique autant qu’un constat technique. Dans le domaine cyber, les États rechignent habituellement à désigner nominativement leurs agresseurs, par crainte d’escalade ou par difficulté à produire des preuves juridiquement recevables. La décision française de nommer l’Iran, avec la précision supplémentaire de pointer les Gardiens de la Révolution, envoie un signal clair : Paris considère que ces attaques franchissent un seuil qui justifie une réponse diplomatique formelle.
Les analystes qui suivent la stratégie iranienne voient dans cette campagne une extension de ce qu’ils appellent la « guerre de l’ombre » menée par Téhéran contre les États-Unis et leurs alliés. Plutôt que des cibles militaires ou étatiques, les opérateurs iraniens viseraient désormais des infrastructures civiles en Europe, avec l’objectif d’infliger des coûts économiques diffus et d’envoyer un message : ils peuvent atteindre des cibles ordinaires, sur n’importe quel territoire occidental. Cette stratégie prend un relief particulier dans le contexte des tensions ravivées entre Washington et Téhéran depuis les élections de mi-mandat américaines de 2026, au cours desquelles l’administration Trump a évoqué à plusieurs reprises la possibilité de frappes contre l’Iran.
L’Internet des objets industriel face aux acteurs étatiques
Lepassaar a averti que les systèmes de réfrigération industrielle ne sont qu’un maillon d’une chaîne bien plus longue. Caméras connectées, systèmes de contrôle de bâtiments, équipements médicaux en réseau, routeurs domestiques : tous ces appareils peuvent, s’ils ne sont pas correctement sécurisés, devenir des vecteurs d’attaque ou des cibles à part entière pour des acteurs étatiques cherchant à déstabiliser des pays adverses sans recourir à des moyens militaires conventionnels.
La question posée par cet épisode dépasse donc le seul secteur de la grande distribution. Elle interroge la façon dont des décennies de numérisation industrielle ont créé des dépendances systémiques que peu d’acteurs avaient correctement cartographiées. Des mots de passe jamais changés depuis l’installation, des firmwares que les fabricants ne maintiennent plus après quelques années de commercialisation : ces lacunes ne sont pas des accidents isolés, mais le reflet d’une culture industrielle qui a longtemps dissocié performance technique et robustesse face aux menaces extérieures.
La crise de la chaîne du froid impose à l’Europe une accélération réglementaire. Les textes en préparation sur la cybersécurité des produits connectés devront être adoptés bien plus vite que le calendrier initial ne le prévoyait. Si les États membres n’imposent pas rapidement des exigences contraignantes aux fabricants, le prochain acte de cette guerre de l’ombre pourrait se jouer dans un hôpital, un réseau de transport ou un site de traitement d’eau.
Suggestions d'articles similaires
-

-
-
Narges Mohammadi : un combat inébranlable pour les droits humains et la liberté
Publié le 23 octobre 2024,par VisionsMag. -
La Chine profite des sanctions américaines pour renforcer sa présence en Iran
Publié le 3 décembre 2018,par VisionsMag.


